Seguridad de agentes de IA: controles antes de conectar tu ERP o CRM
Google halló un agente de IA que convierte parches en ataques, y el paquete agent-framework de Microsoft fue comprometido en PyPI. Estos son los controles que debes revisar antes de conectar agentes a tu ERP, CRM o WhatsApp.
Google documentó esta semana exploit_agent, un sistema de IA que compara una aplicación web antes y después de un parche, deduce qué falla se corrigió y lanza el ataque. Casi al mismo tiempo, el paquete oficial agent-framework de Microsoft en PyPI fue comprometido para robar credenciales. Para la seguridad de agentes de IA, el mensaje es directo: si conectas un agente a tu ERP, a tu CRM o a WhatsApp, tienes menos tiempo para parchear y el propio código del agente puede ser la puerta de entrada.
Los ataques con inteligencia artificial no vuelven inútil la seguridad que ya conoces, pero castigan más rápido lo que queda pendiente. Aquí encontrarás qué pasó, qué cambia en una integración de IA con ERP y CRM, una tabla de controles con su responsable, una guía paso a paso y las preguntas que conviene hacerle a tu proveedor.
Si lo que buscas es proteger la información que procesa la IA, lo tratamos en nuestro artículo «Seguridad de IA en empresas: protege tus datos y procesos». Este texto se enfoca en otra cosa: el agente como usuario técnico con acceso a tus sistemas.
Qué pasó: un agente que ataca y una librería envenenada
exploit_agent: del parche al ataque
El 16 de noviembre, el Grupo de Inteligencia de Amenazas de Google (GTIG) reportó que encontró, en un servidor expuesto, un sistema que compara el código de una aplicación antes y después de un parche, deduce la falla corregida, escribe el ataque y lo lanza. Su operador apuntaba a sitios franceses de medios, entretenimiento y educación. Google lo describe como el primer caso que observa de ataques que encuentran y aprovechan fallas sin una persona dirigiéndolos. El reporte también documenta casos de LLMJacking: robo de credenciales para usar, a costa de la víctima, los servicios de IA que ella paga.
Hay matices que importan. Google no ha visto ataques totalmente autónomos contra fallas aún desconocidas en objetivos reales y no confirmó que el ataque de exploit_agent haya tenido éxito. Lo útil para tu empresa es el mecanismo: cada parche publicado también describe la falla que corrige, y ahora una máquina puede leer esa descripción y actuar.
agent-framework: el riesgo venía dentro de la librería
El 17 de noviembre aparecieron en PyPI, el repositorio público de paquetes de Python, las versiones 1.26.1 y 1.26.2 de agent-framework, publicadas con 33 minutos de diferencia y modificadas para robar credenciales de Azure, AWS, GitHub y OpenAI. Microsoft reconoció el compromiso; la última versión limpia identificada es la 1.26.0. Se trata de una librería para construir agentes: justo lo que se instala cuando una empresa conecta IA a sus sistemas.
Qué cambia cuando conectas agentes a tu ERP, CRM o WhatsApp
Un agente integrado no es un chat aislado: es un usuario técnico que lee y escribe en tus sistemas con llaves de acceso. Eso cambia tres cosas:
- La ventana para parchear se acorta. Si una herramienta automatiza el paso de «parche publicado» a «ataque listo», el servidor del ERP, el portal de clientes o la API que usa el agente no pueden esperar al mantenimiento trimestral.
- Las librerías son parte de tu superficie de ataque. Un agente depende de decenas de paquetes. Si uno se actualiza a una versión envenenada, las llaves del ERP, del CRM, de WhatsApp Business y de tu cuenta de IA quedan expuestas en el mismo servidor.
- Las llaves de IA valen dinero. Con LLMJacking, el daño puede no ser una fuga de datos, sino un consumo de IA que nadie autorizó y que tú pagas.
Si vas a diseñar o revisar agentes de IA conectados a tus sistemas, estos tres puntos deben estar en el alcance desde el piloto, no después del lanzamiento.
Controles de seguridad de agentes de IA: tabla de referencia
| Control | Riesgo que evita | Responsable |
|---|---|---|
| Inventario de sistemas expuestos | Servidores olvidados y sin parche | TI con el proveedor |
| Parcheo según la gravedad | Ataques derivados del propio parche | TI |
| Versiones fijas de librerías | Paquetes envenenados | Equipo de desarrollo |
| Permisos mínimos por agente | Que un agente comprometido lea o modifique todo | Dueño del proceso y TI |
| Rotación de credenciales | Uso prolongado de llaves robadas | TI o seguridad |
| Monitoreo del gasto en IA | LLMJacking | Finanzas y TI |
| Bitácora de acciones del agente | No poder reconstruir qué pasó | Proveedor y auditoría |
| Preguntas al proveedor | Integraciones sin controles verificables | Dirección |
La columna de responsable es la que más se descuida: cada control necesita una persona con nombre. Si la respuesta es «todos», en la práctica no lo cuida nadie.
Cómo revisar tu integración de IA con ERP y CRM paso a paso
- Haz un inventario de todo lo que toca el agente: ERP, CRM, número de WhatsApp Business, servidores, paneles y APIs expuestas a internet. Basta una hoja de cálculo con sistema, versión, si está expuesto y responsable. Resultado: sabes qué parchear primero.
- Define tiempos de parcheo según la gravedad. Una política razonable pide atender las fallas críticas en días, las altas en pocas semanas y el resto en el ciclo normal; escríbela y acuérdala con tu proveedor. Resultado: el parche deja de depender de «cuando haya tiempo».
- Fija las versiones de las librerías en un archivo de bloqueo con verificación de hashes y busca si algún proyecto instaló
agent-framework1.26.1 o 1.26.2. Si fue así, vuelve a una versión limpia y trata como comprometidas todas las credenciales de ese servidor. Resultado: ninguna actualización entra sin revisión. - Recorta permisos y rota credenciales. Crea un usuario por agente, solo con los módulos que necesita y de solo lectura cuando se pueda; guarda las llaves en un gestor de secretos, define cada cuánto se renuevan y registra en una bitácora cada acción del agente. Resultado: si una llave se filtra, el daño queda acotado y rastreable.
- Activa alertas de gasto en tus cuentas de servicios de IA y de nube, con un umbral sobre tu consumo diario promedio. Resultado: detectas un posible LLMJacking en días, no al cierre del mes.
Ejemplo ilustrativo
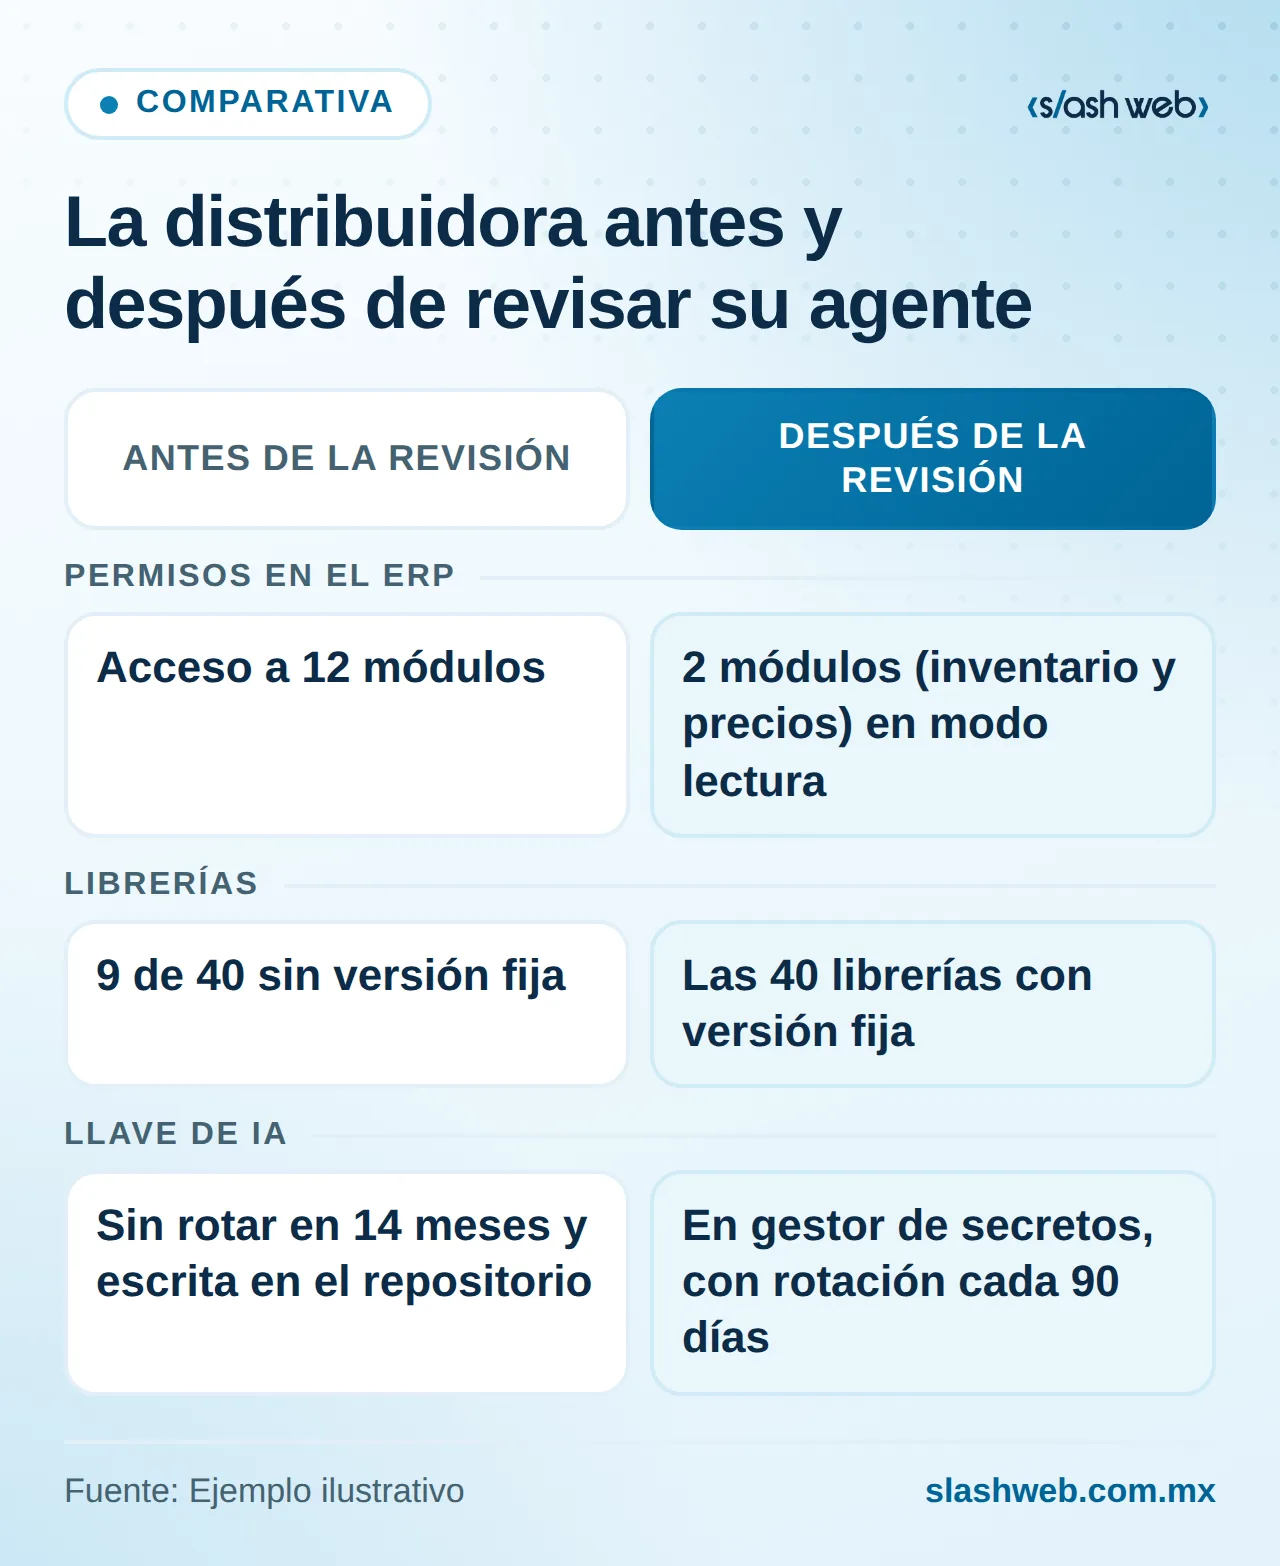
Las cifras son hipotéticas y solo muestran el método. Una distribuidora conecta un agente de WhatsApp a su ERP para consultar existencias y a su CRM para registrar pedidos. En la revisión encuentra que:
- El usuario del agente en el ERP tiene acceso a 12 módulos; solo necesita 2 (inventario y lista de precios) y en modo lectura.
- De 40 librerías del proyecto, 9 no tienen versión fija.
- La llave de la API de IA no se ha rotado en 14 meses y está escrita en un archivo del repositorio.
Después de aplicar los pasos, el agente queda con 2 módulos de lectura en el ERP y permiso para crear, no borrar, pedidos en el CRM; las 40 librerías quedan fijas; la llave pasa a un gestor de secretos con rotación cada 90 días, y una alerta salta si el consumo diario de IA supera 1.5 veces el promedio. Si mañana se filtra la credencial del ERP, quien la use solo podrá consultar existencias, no la nómina ni las cuentas por pagar; si se filtra la de IA, el abuso se detecta antes del cierre de mes.
Errores comunes y preguntas para tu proveedor
Errores comunes y cómo evitarlos
- Darle al agente la cuenta de administrador «para que funcione». Crea su usuario con permisos mínimos desde el piloto: ampliar después es sencillo; recortar en producción, no.
- Instalar dependencias sin versión fija. Un
pip installsin versión trae lo último publicado, aunque esté comprometido. Usa un archivo de bloqueo y revisa cada actualización. - Dejar llaves en el código o en el repositorio. Muévelas a un gestor de secretos y revoca las que ya estuvieron expuestas.
- Asumir que el proveedor de nube o de IA cubre todo. Ellos protegen su plataforma; los permisos, las llaves y las librerías de tu integración te tocan a ti y a quien la construyó.
Preguntas para quien hace la integración
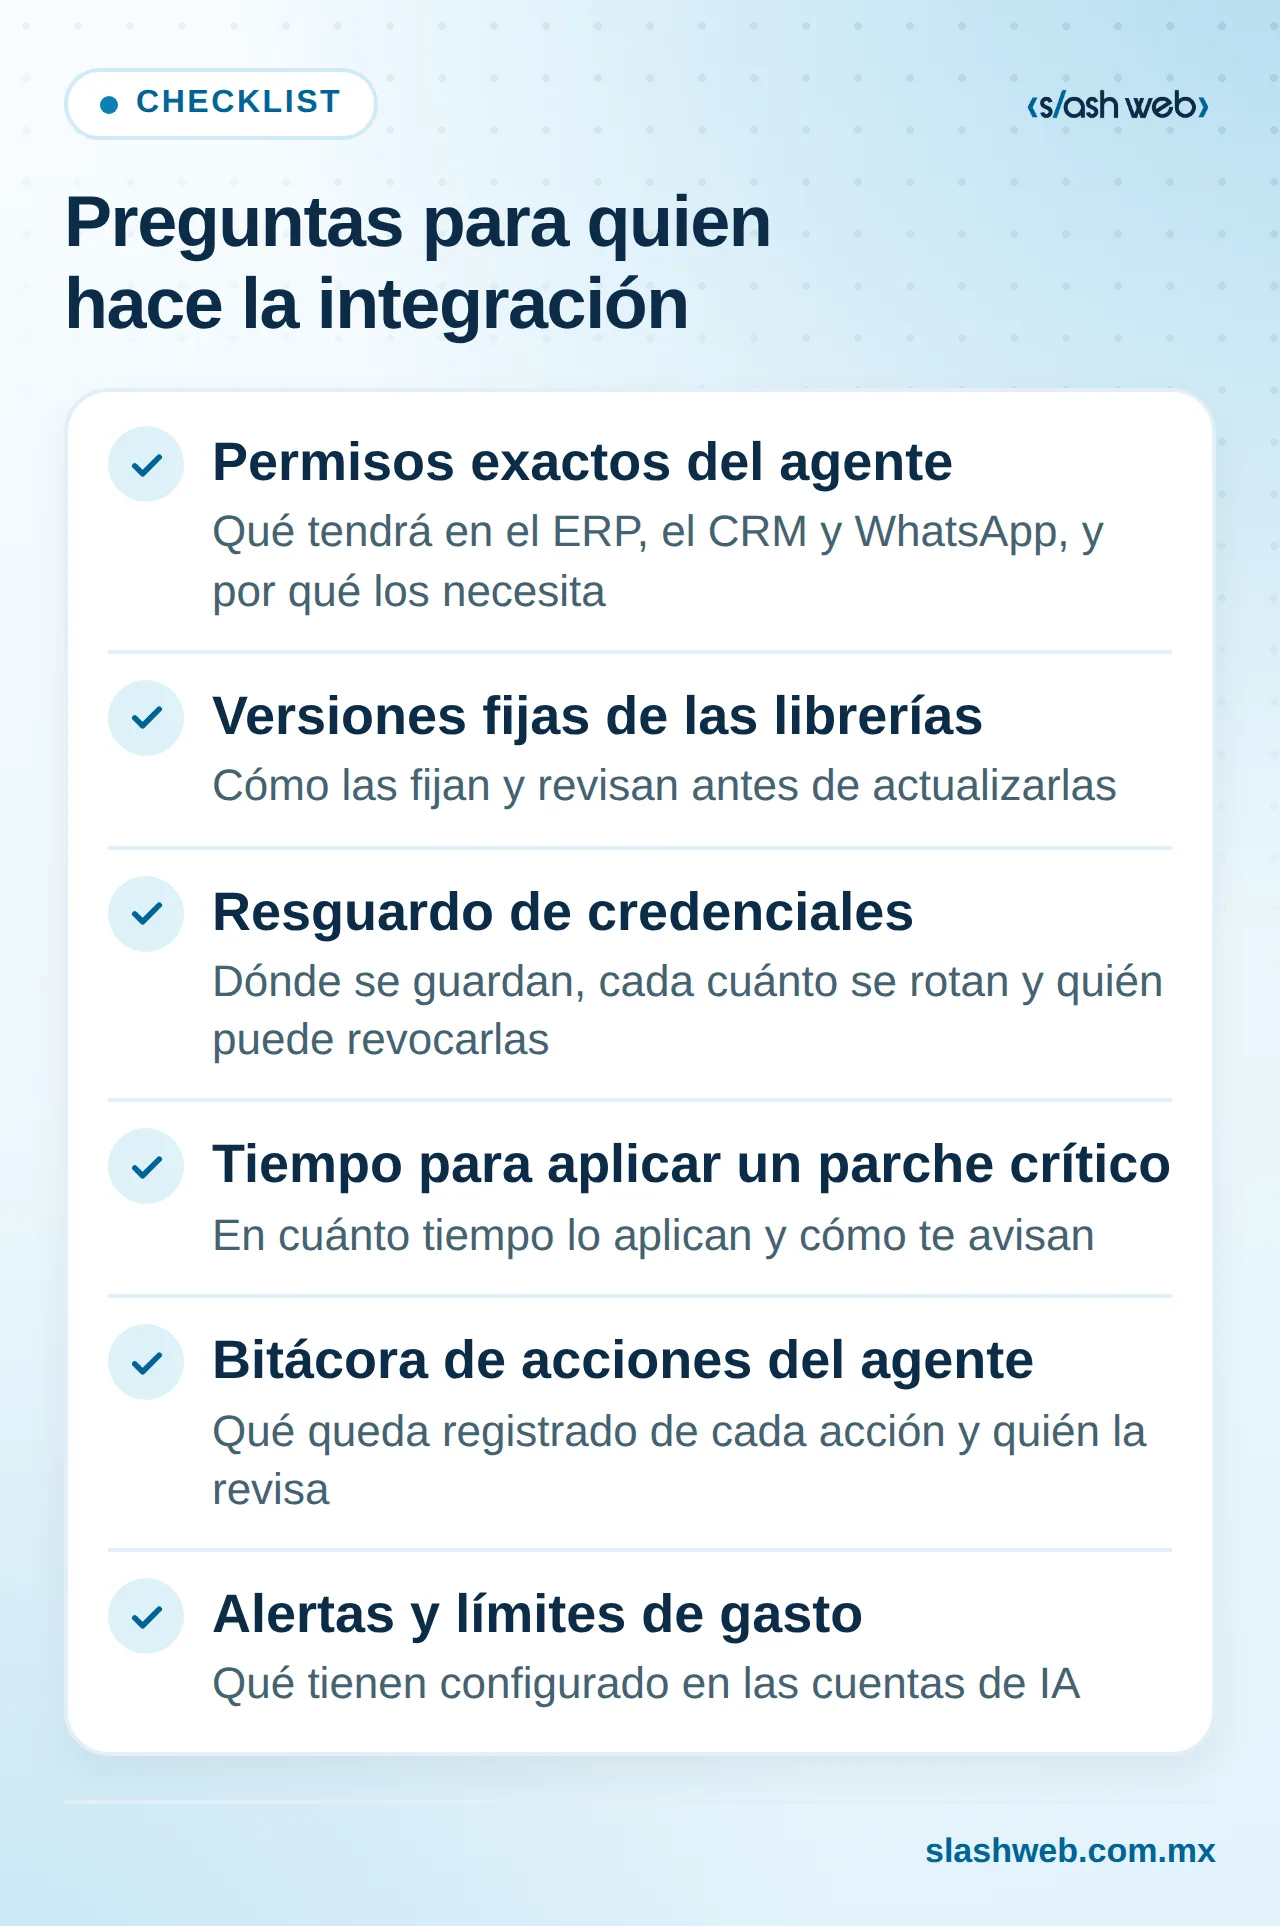
- ¿Qué permisos exactos tendrá el agente en el ERP, el CRM y WhatsApp, y por qué los necesita?
- ¿Cómo fijan y revisan las versiones de las librerías antes de actualizarlas?
- ¿Dónde se guardan las credenciales, cada cuánto se rotan y quién puede revocarlas?
- ¿En cuánto tiempo aplican un parche crítico y cómo me avisan?
- ¿Qué bitácora queda de cada acción del agente y quién la revisa?
- ¿Qué alertas y límites de gasto tienen configurados en las cuentas de IA?
Qué hacer esta semana
- Pide a tu equipo o proveedor que busque
agent-frameworken todos los proyectos de Python de la empresa y confirme qué versión está instalada. - Configura una alerta o un límite de gasto en cada cuenta de servicios de IA que use tu empresa, ya sea en OpenAI, Azure, AWS u otra.
- Lista las llaves y usuarios técnicos que conectan tu ERP, CRM y WhatsApp, y marca los que tienen permisos de administrador para recortarlos.
Conclusión
La seguridad de agentes de IA no exige frenar proyectos, sino tratarlos como lo que son: usuarios técnicos con acceso a sistemas críticos. Los casos de exploit_agent y agent-framework muestran dos frentes concretos, parches que se convierten en ataques y librerías que se envenenan, y ambos se cubren con controles conocidos: inventario, parcheo por gravedad, versiones fijas, permisos mínimos, rotación de credenciales y monitoreo del gasto.
En Slashweb diseñamos integraciones de inteligencia artificial con ERP, CRM y WhatsApp que incluyen estos controles desde el alcance. Si quieres revisar una integración que ya opera o planear una nueva, cuéntanos tu caso y lo revisamos contigo.
Preguntas frecuentes
¿Debo dejar de usar librerías de código abierto para construir agentes de IA?
No. El caso de agent-framework muestra que incluso un paquete oficial puede comprometerse, así que la respuesta es de proceso: versiones fijas, revisión antes de actualizar y seguimiento de los avisos de seguridad de cada dependencia. Evitar el código abierto no elimina el riesgo; solo lo cambia de lugar.
¿Puede un agente de IA tener permisos de escritura en mi ERP?
Sí, siempre que sean los mínimos necesarios y estén acotados por tipo de operación. Para acciones sensibles, como liberar pagos, cambiar precios o dar de alta proveedores, conviene que el agente prepare la operación y una persona la apruebe. Así aprovechas la automatización sin dejar decisiones críticas en una sola llave.
¿Los ataques con inteligencia artificial solo afectan a empresas grandes?
Google no describió a las víctimas por tamaño: el operador de exploit_agent apuntaba a sitios de medios, entretenimiento y educación. Cuando un ataque se automatiza, probar muchos objetivos cuesta menos, así que cualquier sistema expuesto y sin parchear, sea de una pyme o de un corporativo, puede estar en la lista.
¿Cada cuánto debo revisar la seguridad de mis integraciones con IA?
Haz una revisión completa antes de salir a producción y cada vez que cambies de modelo, de librerías o de permisos. Entre esos cambios, una revisión periódica, por ejemplo trimestral, ayuda a detectar llaves sin rotar y permisos que crecieron sin control. Las alertas de gasto y de vulnerabilidades deben funcionar de forma continua.
Slashweb
¿Quieres aplicar esto en tu empresa?
Agenda una llamada gratuita con un especialista y recibe una propuesta a la medida.