Seguridad de IA en empresas: protege tus datos y procesos
Conectar IA a tus documentos, WhatsApp o CRM exige controlar qué información consulta y qué acciones ejecuta. Conoce cómo evaluar proveedores, proteger datos y lanzar un piloto con límites claros.
La seguridad de IA en empresas empieza antes de conectar un modelo a tu CRM, ERP o documentos internos. La pregunta no es únicamente si la herramienta es segura, sino qué información recibirá, quién podrá consultarla y qué acciones tendrá permitido ejecutar. Un asistente útil puede convertirse en una vía de exposición si hereda permisos excesivos.
Para una empresa mexicana, proteger información implica cuidar datos personales, secretos comerciales y continuidad operativa. Esta guía reúne criterios para evaluar una integración de Inteligencia Artificial empresarial sin frenar sus beneficios: menos trabajo manual y mejor acceso al conocimiento, con responsabilidades y límites definidos.
1. Seguridad de IA en empresas: identifica datos y riesgos
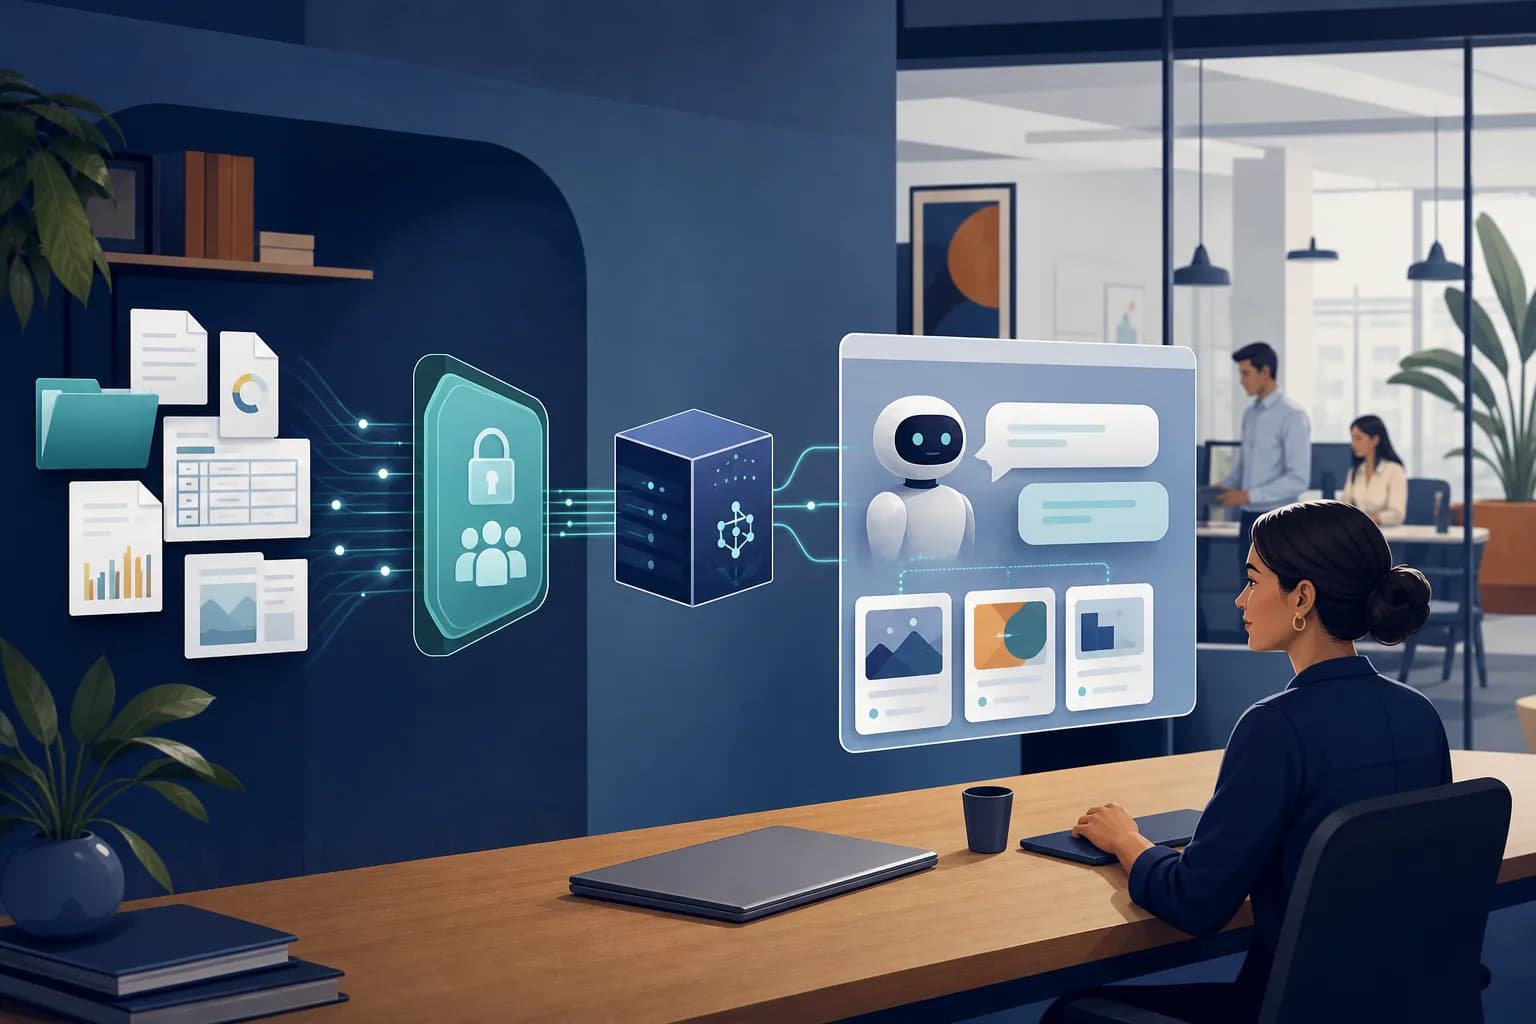
Antes de elegir un proveedor, dibuja el recorrido de la información: usuario, aplicación, documentos consultados, modelo, herramientas conectadas y registros de actividad. Incluye servicios intermedios; una conversación de WhatsApp puede pasar por varios componentes antes de llegar a tu sistema.
Seguridad y privacidad no son equivalentes. La seguridad protege contra accesos y modificaciones no autorizados. La privacidad también exige justificar para qué se usan los datos personales, limitar su tratamiento y respetar los derechos de sus titulares.
Clasifica lo que circulará por la integración:
| Información | Ejemplos | Control inicial |
|---|---|---|
| Pública | Catálogos y horarios publicados | Validar vigencia y exactitud |
| Interna | Procedimientos y manuales operativos | Acceso por función y área |
| Confidencial | Contratos, márgenes y estrategias | Restricción por usuario y proyecto |
| Personal o sensible | Teléfonos, identificaciones y datos de salud | Minimización y revisión jurídica |
Define además qué queda fuera. Un bot que informa el estado de un envío no necesita consultar todo el historial financiero del cliente. Reducir los datos disponibles disminuye la exposición y facilita las pruebas.
2. Evalúa al proveedor más allá de sus promesas
No asumas que una cuenta empresarial, una API o un modelo instalado en tus servidores resuelven por sí solos la privacidad de datos en IA. Cada opción distribuye responsabilidades de manera distinta.
Solicita respuestas documentadas sobre estos puntos:
- Entrenamiento: ¿se utilizan entradas, archivos o respuestas para mejorar modelos? ¿Qué condiciones y configuraciones aplican?
- Retención: ¿cuánto tiempo permanecen conversaciones, archivos, registros y respaldos? ¿Cómo se solicita su eliminación?
- Ubicación: ¿dónde se procesa la información y qué otros proveedores participan?
- Accesos: ¿qué personal puede revisar contenido y cómo queda registrado?
- Incidentes: ¿cómo notifican una exposición y qué apoyo ofrecen para investigarla?
- Salida: ¿cómo recuperas tu información y revocas accesos al terminar el servicio?
Pide que las respuestas correspondan al producto y plan contratados, no a una página comercial general. Una política de “no usar datos para entrenamiento” no significa necesariamente que no exista almacenamiento temporal.
Las certificaciones pueden aportar evidencia, pero revisa su alcance. No sustituyen la evaluación de tu integración, sus permisos ni las obligaciones contractuales de confidencialidad y tratamiento de datos.
3. Aplica controles en documentos, conversaciones y acciones
Documentos internos: respeta los permisos originales
En una solución RAG, el asistente recupera fragmentos de documentos para responder. El riesgo aparece cuando busca en información que el usuario no debería ver.
La autorización debe verificarse antes de recuperar contenido y mantenerse en cada consulta. Si alguien no puede abrir un expediente en el sistema original, tampoco debería obtener su contenido mediante una pregunta al asistente.
Trata los índices y representaciones vectoriales como información que requiere protección, no como datos anónimos por defecto. También define cómo actualizar permisos y retirar contenido cuando cambia o se elimina un documento.
WhatsApp y CRM: verifica la identidad antes de revelar datos
Un número telefónico no siempre basta para autorizar una operación sensible. En agentes de IA y chatbots empresariales, separa la orientación general de consultas sobre cuentas, pagos o expedientes.
Por ejemplo, un bot puede explicar una política de devoluciones sin autenticación adicional. Para cambiar una cuenta de depósito, debe trasladar la operación a un flujo seguro, con verificación de identidad y aprobación según el riesgo.
Evita solicitar contraseñas o credenciales completas en conversaciones. Enmascara datos personales en registros cuando no sean necesarios para soporte.
Agentes conectados: limita lo que pueden ejecutar
Un correo, PDF o mensaje puede contener instrucciones maliciosas dirigidas al modelo. Este riesgo, conocido como inyección de instrucciones, busca que el asistente ignore sus reglas, revele información o use herramientas indebidamente.
No basta con escribir “no compartas datos” en el prompt. Implementa controles fuera del modelo:
- Credenciales con privilegios mínimos y herramientas explícitamente autorizadas.
- Validación de parámetros y permisos en el sistema que ejecuta cada acción.
- Aprobación humana para pagos, eliminaciones y cambios críticos.
- Restricciones de destinos a los que puede enviar información.
- Cifrado en tránsito y almacenamiento, con secretos fuera de prompts y código.
Para una automatización de procesos con IA, conviene empezar con lectura o generación de borradores. Las acciones autónomas deben habilitarse según evidencia de pruebas, no solo porque una demostración funcionó.
4. IA y protección de datos en México: revisa las obligaciones
Si tu empresa privada trata datos personales en México, considera la Ley Federal de Protección de Datos Personales en Posesión de los Particulares y las disposiciones aplicables. Integrar IA no elimina las obligaciones existentes ni convierte cualquier uso de información en válido.
Con apoyo jurídico, revisa al menos lo siguiente:
- Finalidad y aviso de privacidad: confirma que describan adecuadamente el tratamiento previsto.
- Consentimiento: identifica cuándo se requiere y qué condiciones corresponden, especialmente ante datos sensibles.
- Relación con proveedores: define responsabilidades y distingue los tratamientos por encargo de posibles transferencias.
- Derechos ARCO: prepara mecanismos para atender acceso, rectificación, cancelación y oposición en los sistemas involucrados.
- Conservación: establece plazos de retención y eliminación conforme a finalidades y obligaciones aplicables.
No presupongas que almacenar información fuera de México está siempre prohibido o siempre permitido. La evaluación depende del flujo, los contratos y la normativa aplicable. Si atiendes clientes en Estados Unidos, revisa también las exigencias del sector, la jurisdicción y los acuerdos comerciales.
Esta revisión debe realizarse antes de usar datos reales, especialmente en salud y servicios financieros.
5. Lanza un piloto con criterios de aprobación
Elige un proceso acotado, como consultar manuales operativos sin datos personales. Asigna responsables de negocio, tecnología y privacidad; documenta quién puede aprobar cambios y suspender la integración.
Antes de salir a producción, prueba situaciones adversas:
- Un usuario solicita documentos de otra área.
- Un archivo intenta ordenar al agente que envíe información a un destinatario externo.
- Un cliente pide ejecutar una operación sin completar la verificación requerida.
- Un documento cambia de permisos o se elimina.
- El modelo o una herramienta dejan de estar disponibles.
Verifica que los casos definidos produzcan bloqueos, solicitudes de autorización o respuestas seguras, según corresponda. Registra accesos denegados y acciones ejecutadas sin guardar innecesariamente conversaciones completas.
Define también un procedimiento de incidentes: detener herramientas, revocar credenciales, preservar evidencia y evaluar las notificaciones aplicables. Repite las pruebas cuando cambien el modelo, las fuentes documentales o los permisos. Un piloto aprobado no garantiza que futuras modificaciones conserven el mismo nivel de protección.
6. Conclusión: integra IA con límites verificables
La seguridad de IA en empresas depende de controlar datos, permisos y acciones durante toda la operación. Elegir un proveedor es solo una parte: también necesitas contratos claros, pruebas adversas y capacidad de detener el sistema cuando algo falla.
Si estás evaluando conectar IA a WhatsApp, documentos internos o sistemas administrativos, contacta a Slashweb para revisar tu proyecto. Podemos ayudarte a delimitar el caso de uso y diseñar una integración con controles acordes al riesgo y a las necesidades de tu negocio.
Preguntas frecuentes
¿Cómo evitar que el personal use herramientas de IA sin autorización?
Establece una política breve que indique qué herramientas están autorizadas y qué información no debe cargarse. Acompáñala con capacitación y una alternativa aprobada que resuelva necesidades reales; prohibir sin ofrecer opciones puede fomentar usos fuera de supervisión.
¿Los datos anonimizados pueden compartirse con cualquier modelo de IA?
No automáticamente: quitar nombres puede ser insuficiente si otros atributos permiten identificar a una persona. Valida el riesgo de reidentificación y recuerda que la información puede seguir siendo confidencial desde el punto de vista comercial.
¿Es más seguro utilizar un modelo de código abierto?
No por sí mismo. Puede ofrecer mayor control sobre el despliegue, pero tu empresa debe gestionar actualizaciones, vulnerabilidades, infraestructura y accesos; la seguridad depende de cómo se opere la solución.
¿Qué indicadores ayudan a evaluar la seguridad de una integración de IA?
Puedes dar seguimiento a intentos de acceso indebido bloqueados, operaciones sensibles sin autorización y tiempo necesario para revocar accesos. Interpreta estos indicadores junto con los resultados de pruebas controladas: la ausencia de alertas no demuestra por sí sola que el sistema sea seguro.
Slashweb
¿Quieres aplicar esto en tu empresa?
Agenda una llamada gratuita con un especialista y recibe una propuesta a la medida.